セキュリティとガバナンス
セキュリティとガバナンスに関する記事。実行可能なビジネスオントロジー、管理されたデータ、アプリ開発、エージェントワークフローを実践的に扱います。
-
 公開済み
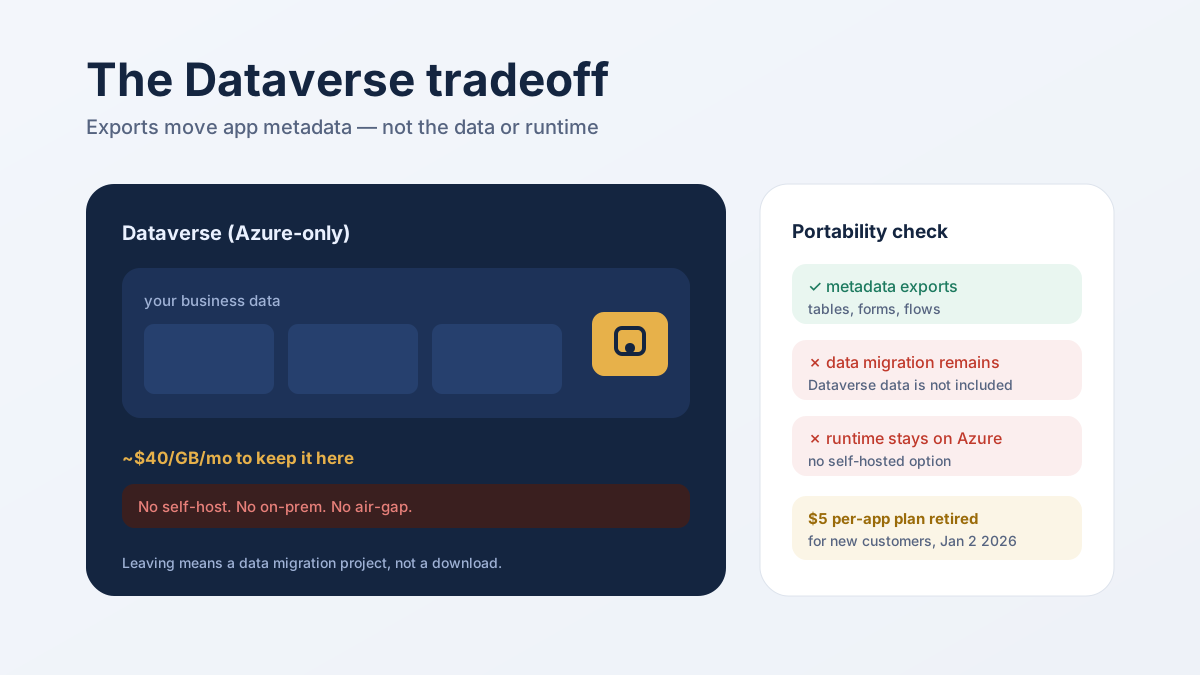
Power Platform ロックイン:Dataverse、Azure、
セルフホストの 判断 基準 Power Platform の強みは本物だ。ID、Teams、Dynamics、請求が同じテナントにある。ただし主権、規模コスト、AI 変更レビューを重視するなら、Dataverse と Azure ランタイムの境界は先に確認したい。
セキュリティとガバナンス IT / CIO DataversePower AppsPower Platform -
 公開済み
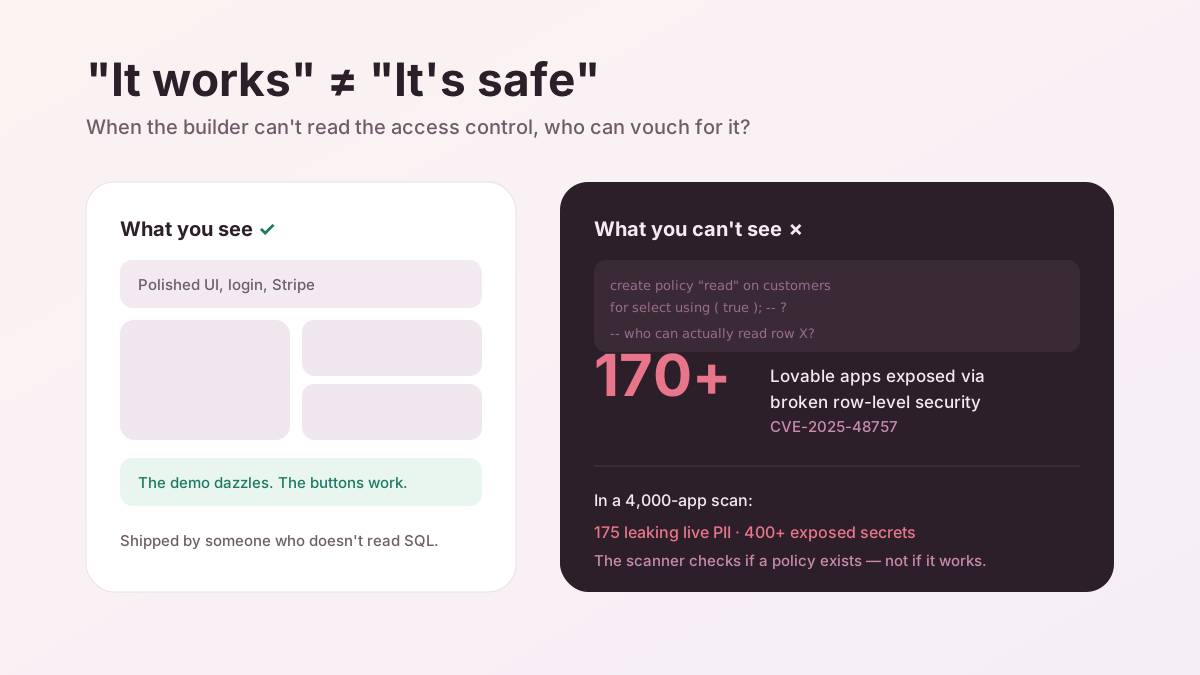
Lovable は
本番 運用に 安全か: アクセス 制御 レビューの 問題 Lovable は高速なプロトタイプに向いている。だが本番システムで問うべきは動くかではなく、誰がアクセス制御をレビューできるかだ。RLS、フロントエンドフィルタ、安全スキャンの境界を見極めたい。
セキュリティとガバナンス 開発者 Lovable -
 公開済み
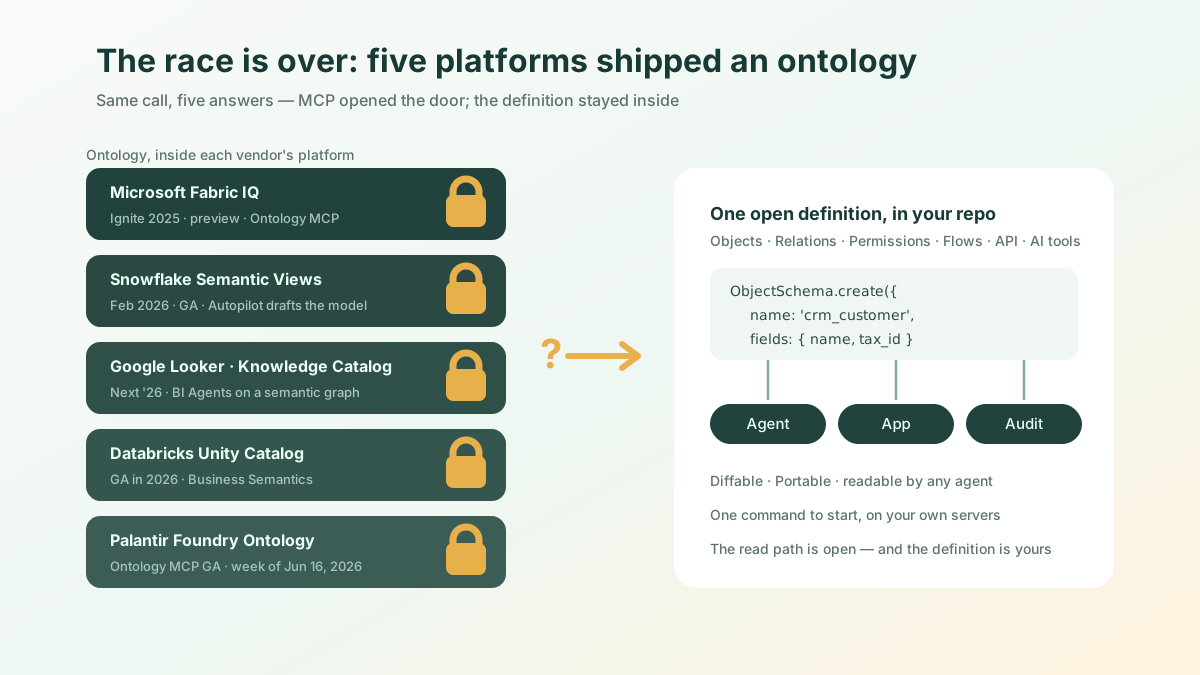
オープンな
企業 オントロジー: 業務 セマンティックレイヤーは 誰が 所有すべきか 2025年11月から2026年8月にかけて5つのプラットフォームが業務セマンティックレイヤーを投入し、その多くが MCP の読み取り経路を開放した。だが定義そのものは内部に残る。プロトコルは開放、定義は封鎖——所有権の問いはより鋭くなった。
セキュリティとガバナンス ビジネスリーダー オントロジーセマンティックレイヤーMCPFabric IQUnity CatalogSnowflakePalantirLooker -
 公開済み
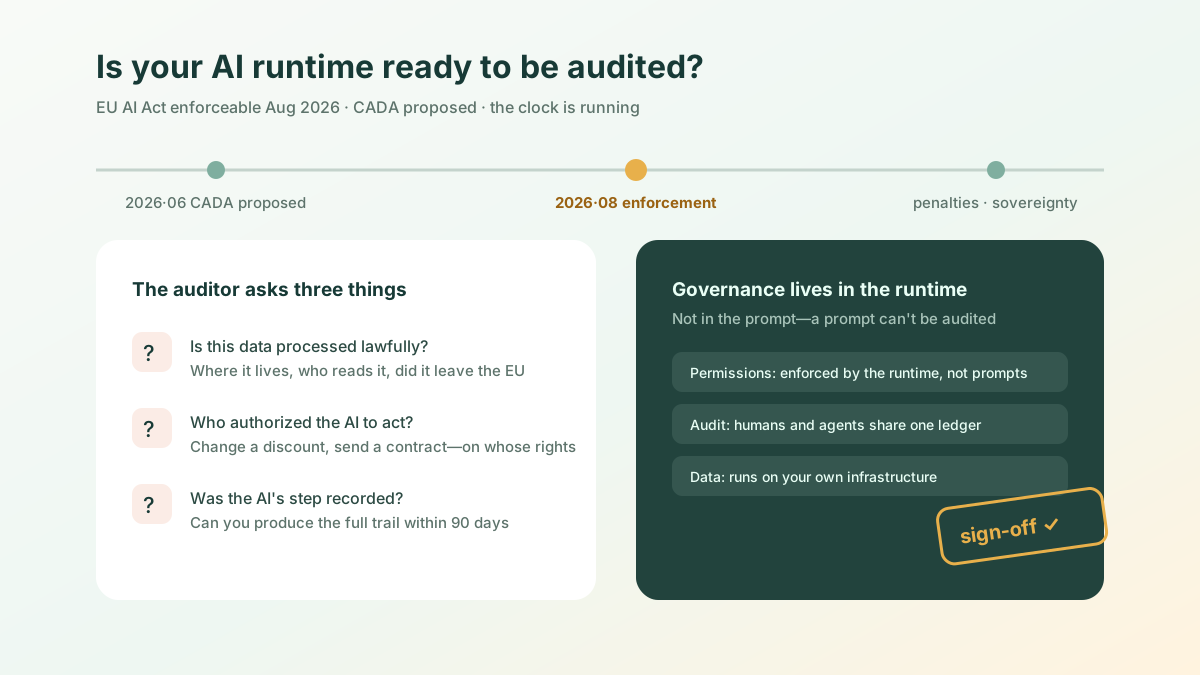
EU AI Act 監査
準備:あなたの AI ランタイムは 証拠を 出せるか AI 判断の完全な記録を求められたとき、モデル品質だけでは足りない。ランタイムは認可、証拠、監督、監査履歴を示せなければならない。
セキュリティとガバナンス IT / CIO -
 公開済み
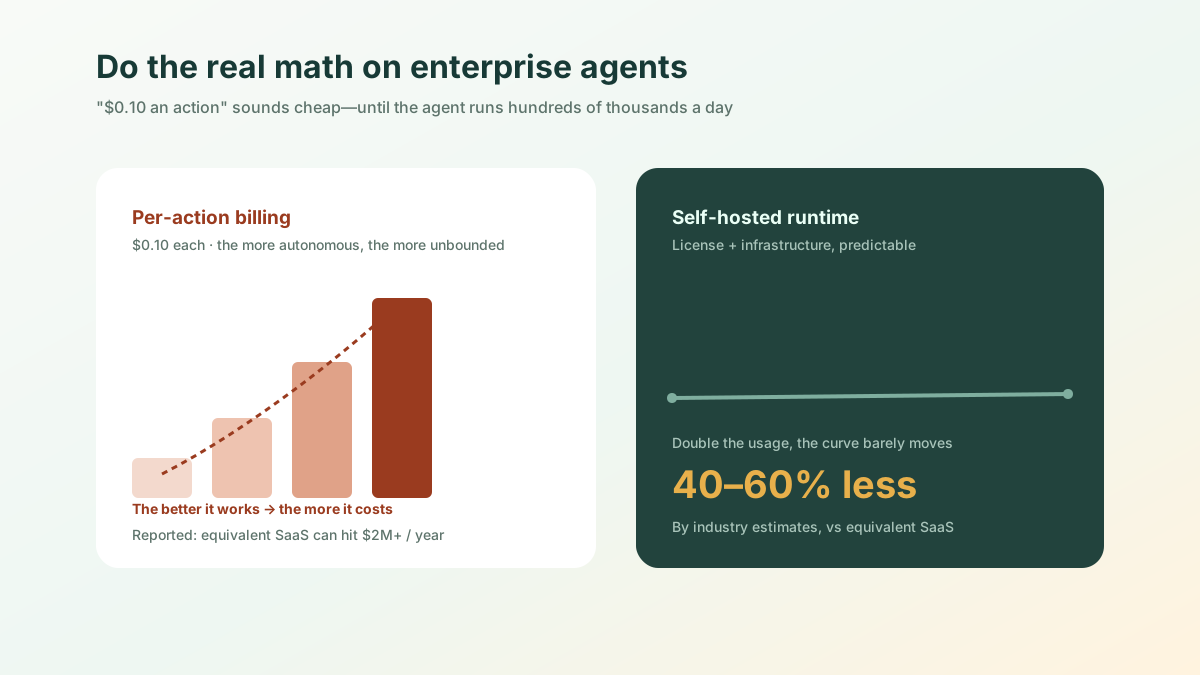
AI Agent の
料金: アクション 課金と セルフホスト 実行 コスト アクション単位や token 単位の課金は柔軟に見えるが、agent が自律的になるほどツール呼び出しは増える。コストは使用量曲線、データ域外、ロックイン、自社運用の分岐点を一緒に見る必要がある。
セキュリティとガバナンス ビジネスリーダー AI エージェントAgentforce -
 公開済み
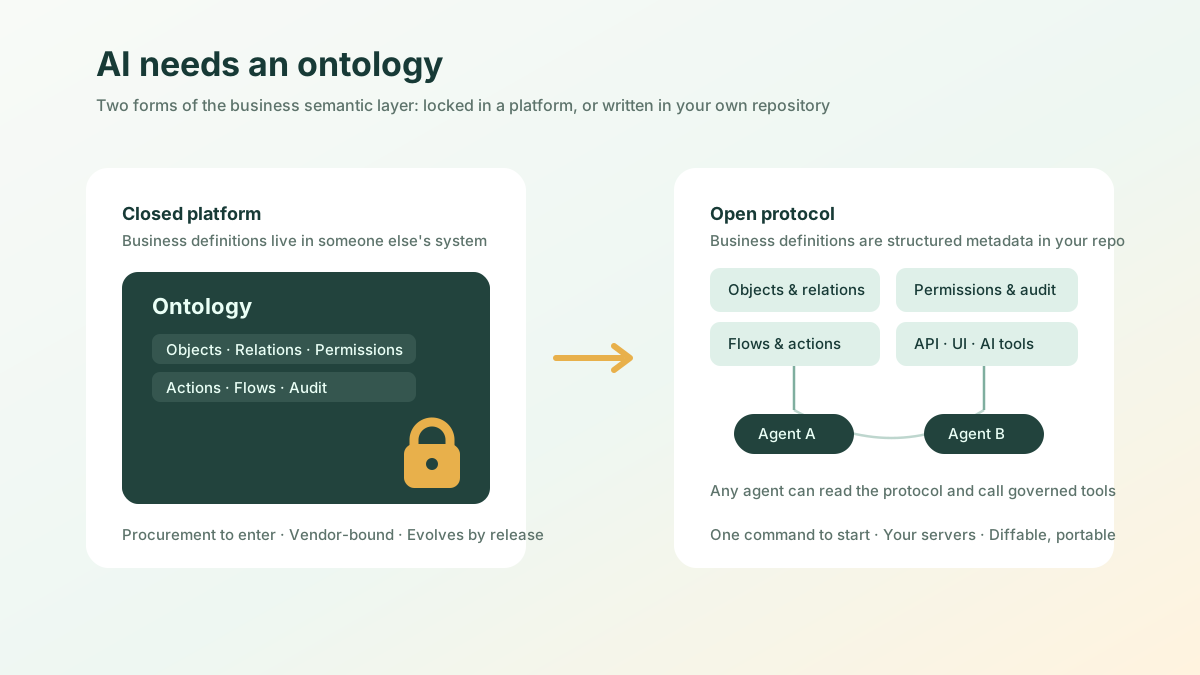
企業 AI Ontology:
業務 定義と ランタイムをともに オープンにすべき 理由 2026 年 6 月、Ontology MCP が GA。ベンダー自身が agent インターフェースを開放プロトコルに委ねた。定義層も追随している。開かれなかったのは実行層だけだ。
セキュリティとガバナンス ビジネスリーダー オントロジーMCPPalantir -
 公開済み
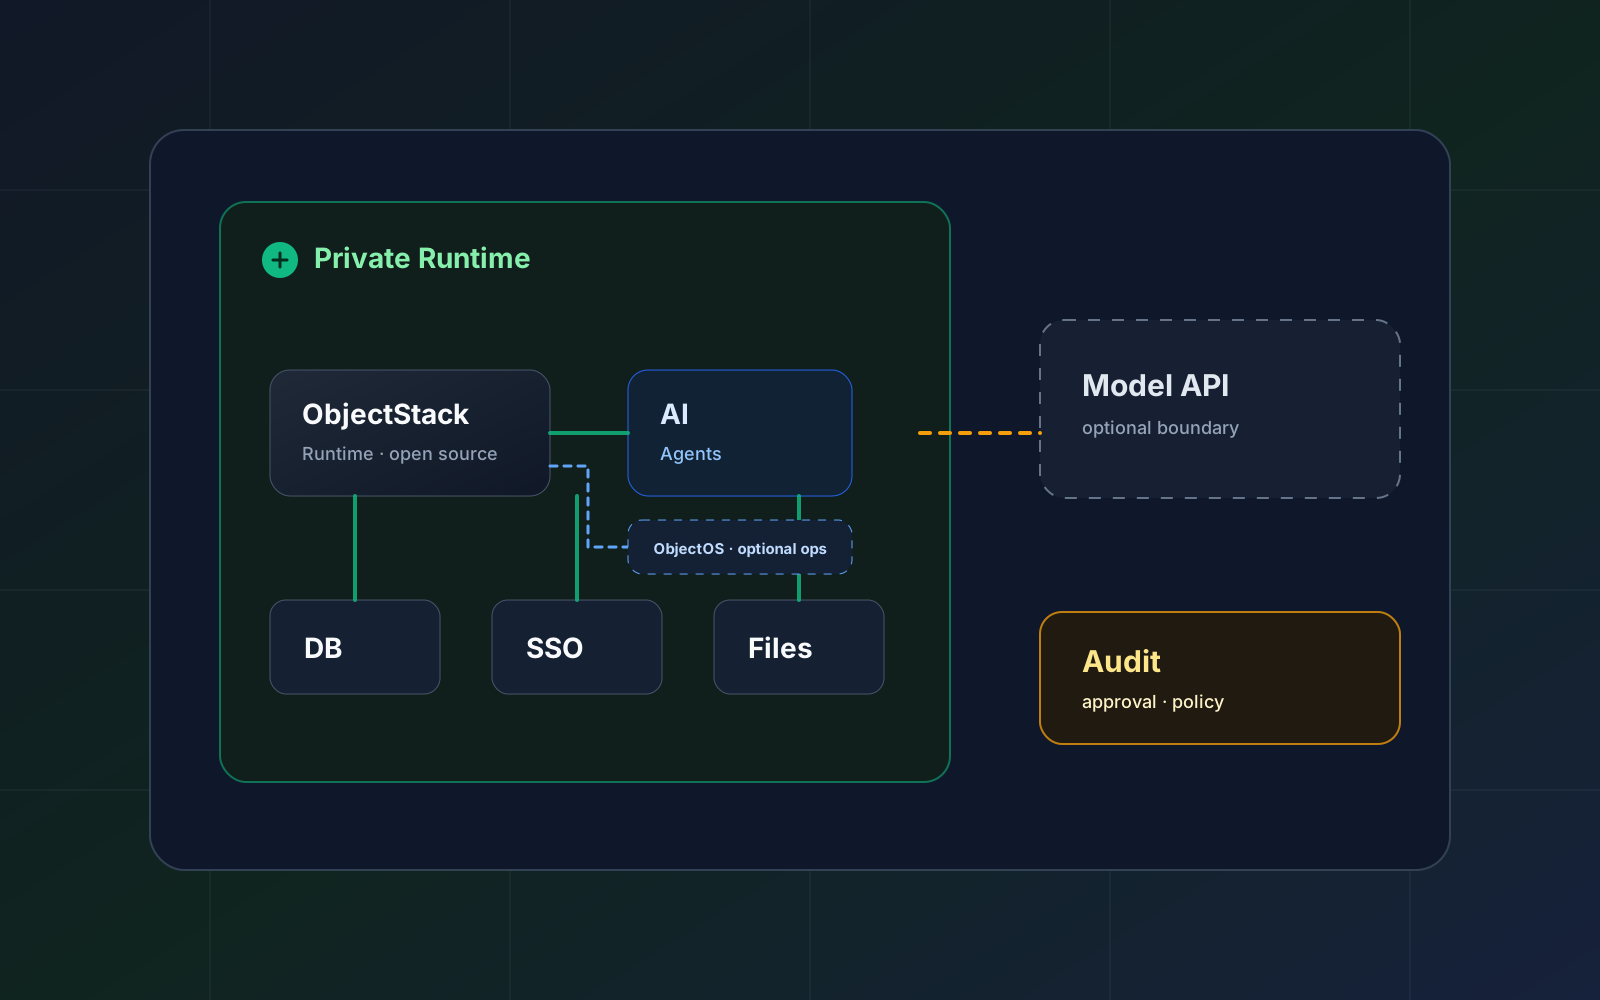
企業の AI アプリ
基盤をまず 自社 管理 ランタイムにすべき 理由 AI が業務データを読み、フローを動かし、アプリを生成し、ツールを呼ぶなら、企業が制御すべきなのはモデルだけでなく、オブジェクト、権限、ツール、承認、監査を担うランタイムです。
セキュリティとガバナンス IT / CIO -
 公開済み
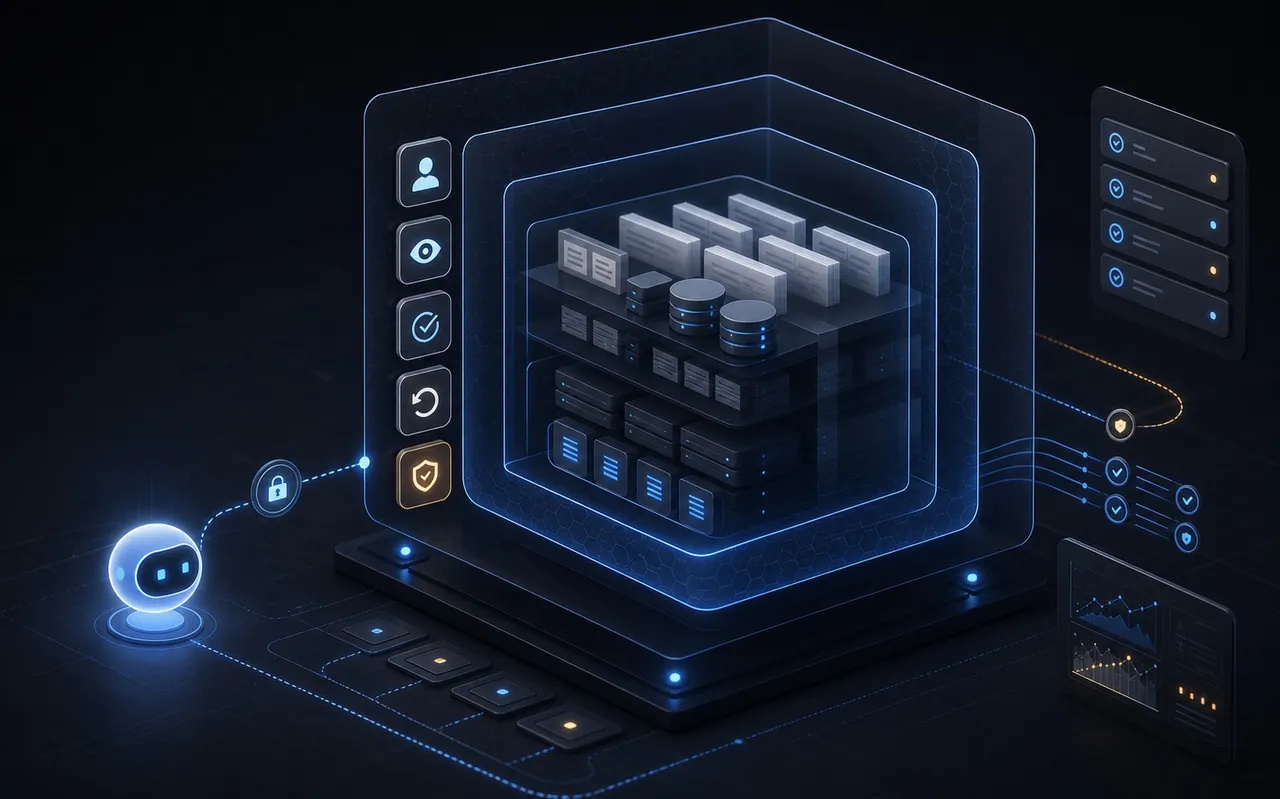
AI エージェントを
企業の 権限 境界内で 動かす 方法 企業に必要なのは、AI エージェントをスーパー管理者にすることではありません。ユーザー権限を継承し、危険な操作は承認へ回し、すべてを監査できる制御されたエージェントです。
セキュリティとガバナンス IT / CIO AI エージェントエージェント権限