开发者
面向开发者的文章,讨论如何用 ObjectOS 构建、运行和治理 AI 编写的业务应用。
-
 已发布
「本体
即软件」 到底是 什么 意思? 可执行 业务 本体的 完整 定义 这句话是 ObjectStack 的定位,这篇是它的定义:可执行业务本体由六类核心构成,有四种投影、三个「不是」,还有一条分辨核心与投影的测试。
应用搭建 开发者 本体可执行业务本体 -
 已发布
FDE(前沿
部署 工程师) 用什么 工具? 一套 本体 优先的 开源技术栈 FDE 在一次 60–180 天的部署里真正写下什么:接入适配器、实体解析、权限映射、最初的几条工作流。加上定义这份工作的五个痛点,以及 2026 年的模仿潮为什么只抄走了岗位、没抄走底下的基质。
AI 与智能体 开发者 本体MCP前沿部署工程师Palantir -
 已发布
一个
业务 应用 到底有 多少 token? 完整 CRM 全应用 不到 150k 完整 CRM 的数据模型、流程、权限与界面合计不到 150k token:业务逻辑不到 100k,UI 约 50k;随包参考 CRM 仍约 16k。能整体装进智能体上下文的软件,维护方式完全不同。
AI 与智能体 开发者 CRM 客户管理 AI 智能体 -
 已发布
Retool 与受治理 AI 应用
平台: 能否 审查 业务 权限 Retool 的 RBAC、审计日志、SSO 和自托管能力很强。真正要比较的是业务权限层:退款、审批、写入动作如果散落在 JavaScript 绑定里,AI 改动就很难被业务负责人用 diff 审查。
应用搭建 开发者 Retool -
 已发布
Lovable 上
生产 安全吗: 访问 控制 审查 问题 Lovable 很适合快速原型,但生产系统的问题不是能不能跑,而是谁能审查访问控制。RLS、前端过滤和安全扫描都重要;真正的边界必须在服务端可见、可强制、可签字。
安全与治理 开发者 Lovable -
 已发布
AI 写完应用
之后: 你敢审查 diff 并点 Merge 吗? AI 可以很快生成能跑的应用,CI 也可能全绿。真正的问题是:那份几千行、没人完整理解的 PR,谁敢负责合并?当写代码被自动化,瓶颈就从“写”转向“审查与签字”。
应用搭建 开发者 -
 已发布
Agent 规则
文件 怎么写: 让 AI 生成 可治理 应用 编码 agent 的 AGENTS.md、.cursor/rules 或 CLAUDE.md 不该只管代码风格。把权限、审批、审计和目标元数据格式写进去,AI 生成的应用才更容易被审查和签字。
AI 与智能体 开发者 MCPAI 智能体 -
 已发布
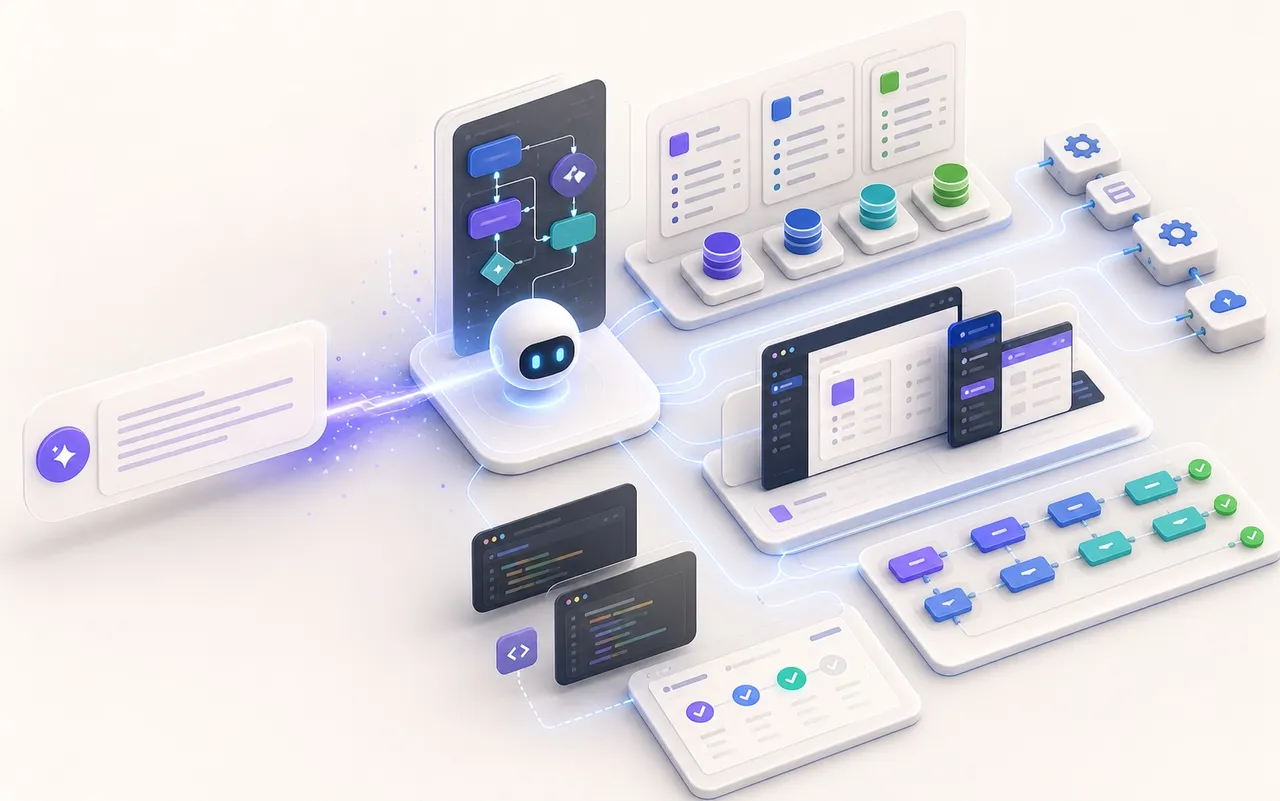
从需求
到可审查 应用:AI 如何 生成 ObjectStack 元数据 用设备报修场景拆开 AI Builder 的生成过程:对象、字段、关系、视图、权限、动作、流程、API 和 agent 工具如何由同一份元数据驱动。
应用搭建 开发者